- اخبار بازار سهام ایالات متحده: داو ، Nasdaq به شدت بیشتر از خوش بینی در مورد سقف بدهی پایان می یابد
- با ما تماس بگیرید
- نثر کامل T. S. Eliot: نسخه بحرانی
- شش گاو نر بزرگ از سال 1962 (و اصلاحات آنها)
- ژاپن: 25 سال اضافه کردن نقدینگی و شمارش
- اخبار ادوات
- لغزش در جفت های فارکس و ارز که بیشتر تحت تأثیر قرار می گیرند.
- نمادهای ارزی در یونیکد و طرح صفحه کلید برای آنها
- دارایی رفتاری
- تفاوت بین فیات و stablecoins
آخرین مطالب
امکانات وب


اعتماد DocUsign اولویت اصلی است و گزارش های مربوط به فعالیت مشکوک جدی گرفته می شود. ضروری است که نگرانی های امنیتی با ما به اشتراک گذاشته شود تا اطمینان حاصل شود که مسائل به موقع و مناسب مورد بررسی قرار می گیرند. در این صفحه تفاوت بین استفاده نادرست از حساب های مشتری Docusign برای ارتکاب کلاهبرداری و تقلید از Docusign از طریق کلاهبرداری یا جعل هویت مورد استفاده در کمپین های فیشینگ - و همچنین کانال گزارش صحیح برای هر یک بیان شده است.
نگرانی های مربوط به یک حساب واقعی مشتری Docusign کلاهبرداری و استفاده نادرست از پلتفرم ما در نظر گرفته می شود. برعکس ، تلاش برای فریب مردم به ایمان آور که با یک حساب واقعی مشتری Docusign مرتبط هستند ، تلاش های تقلیدی هستند.
گزارش استفاده نادرست از docusign
بررسی اجمالی
گزارش هایی که از مشتریان نقض شرایط و ضوابط DocUsign در صورت لزوم بررسی می شود. در این بخش نحوه شناسایی مظنون به استفاده نادرست از Docusign ، نحوه گزارش آن ، چه اطلاعاتی جمع آوری شده ، مضامین کلاهبرداری مشترک ، هشدارها ، منابع و اطلاعات اضافی بیان شده است.
از آنجا که فناوری به پیشرفت خود ادامه می دهد و شرکت های بیشتری به یک محیط دیجیتال تغییر می کنند ، کلاهبرداران نیز انجام می دهند. روند رو به رشد به این معنی است که آنها ممکن است از شهرت و اعتماد DocUsign برای هدف قرار دادن قربانیان مظنون استفاده کنند. آنها در یافتن راه هایی برای ظاهر مشروعیت بر روی سطح خلاق هستند ، به این معنی که فعالیت کلاهبرداری حتی می تواند از طریق یک حساب معتبر docusign رخ دهد. به همین دلیل همیشه قبل از تهیه اطلاعات حساس یا ارسال پول به هر کسی ، بسیار مهم است که دقت کنید.
اگر فکر می کنید قربانی کلاهبرداری یا کلاهبرداری مشکوک در سکو ما هستید ، لطفاً اطلاعات زیر را بخوانید و آن را به DocUsign گزارش دهید.
چه چیزی را به عنوان مظنون استفاده نادرست از Docusign گزارش دهیم
مشتری مظنون به کلاهبرداری یا فعالیت غیرقانونی می تواند در صورت نقض سایت ها و شرایط و ضوابط خدمات Docusign به DocUsign گزارش شود.
اگر درخواستی از فرستنده ای که شما نمی شناسید یا اگر انتظار اسناد ارسال شده از طریق DocUsign را ندارید ، هوشیار باشید. کلاهبرداران از تاکتیک های مختلف کلاهبرداری برای فریب مردم در ارائه اطلاعات یا پول حساس استفاده می کنند. برای اطلاعات بیشتر به بخش زیر در مورد روندها ، تاکتیک ها ، فعالیت ها و مضامین مراجعه کنید.
همیشه هنگام کلیک بر روی پیوندها ، حتی از درون یک سند Docusign ، از احتیاط استفاده کنید. بازیگران بد ممکن است محصول ما را به گیرندگان PHISH یا ارسال بدافزار تعبیه شده اهرم کنند. ما می خواهیم که هر پیوند مخرب ارسال شده از طریق یک پاکت نامه واقعی Docusign بلافاصله برای تحقیقات در امنیت@docusign. com به ما گزارش شود.
نحوه شناسایی ایمیلی که از یک حساب واقعی مشتری Docusign آمده است
ایمیل های پاکت مشتری DocUsign همیشه از آدرس ایمیل @docusign. net تهیه می شوند و بیشتر آنها حاوی یک کد امنیتی 32 کاراکتر در قسمت پایین ایمیل تحت بخش "روش امضای جایگزین" است که در تصویر زیر نشان داده شده است.
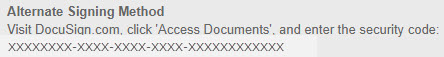
اگر به اصالت یک پاکت نامه Docusign مشکوک هستید ، توصیه می کنیم مستقیماً از docusign. com به پاکت نامه دسترسی پیدا کنید. برای اطلاعات بیشتر ، به صفحه دسترسی به کد امنیتی روش امضاء جایگزین ما مراجعه کنید.
تمام اعلان های ایمیل پاکت نامه Docusign حاوی پیوندی است که شما را به سایت Docusign می رساند تا سند را بررسی کند. برای مرور و تأیید اینکه این پیوند شما را به یک سایت Docusign هدایت می کند ، بدون کلیک روی آن روی آن حرکت می کند (به تصویر زیر مراجعه کنید). پیوند سایت Docusign با "https://www. docusign. net" آغاز می شود. این پیوند همچنین ممکن است شامل پیشوند یکی از سایر موارد سرور ما "NA2" ، "NA3" ، "NA4" ، "AU" ، "CA" یا "EU" (به عنوان مثال https://na2. docusign. net) باشد.
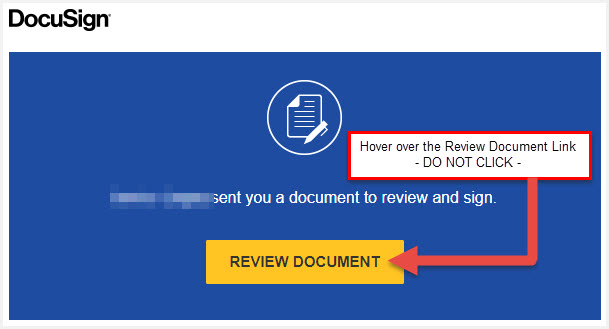
نکته مهم: برای جلوگیری از کلیک بر روی آن ، از احتیاط استفاده کنید.
چه چیزی را به عنوان استفاده نادرست از Docusign گزارش نمی دهد
اعلان های ایمیل نادرست
یک ایمیل نادرست نشانه مشخصی از فعالیت کلاهبرداری نیست. اگر به اشتباه یک اعلان ایمیل پاکت نامه دریافت کردید ، کاهش دستورالعمل را دنبال کنید. کاربران Gmail ، برای کسب اطلاعات بیشتر در مورد اینکه چرا ممکن است پاکت نامه های راه را دریافت کنید ، به مرکز راهنمای Gmail مراجعه کنید.
اعلان ایمیل docusign تقلید (فعالیت غیر مشتری)
ایمیل های docusign تقلید را از جمله کلاهبرداری یا ظاهری به عنوان استفاده نادرست از docusign گزارش نکنید. کلاهبرداران ممکن است آدرس ها/دامنه های ایمیل به صورت ظاهری را ایجاد کنند (به عنوان مثال ، docu-sign. com ، docus1gn. com ، docusigh. com و غیره) در تلاش برای جعل ایمیل های docusign. با دسترسی مستقیم به اسناد خود از https://www. docusign. com با استفاده از کد امنیتی منحصر به فرد موجود در پایین ایمیل اعلان Docusign ، از پیوندهای تقلید خودداری کنید. برای گزارش تقلید از DocUsign ، ایمیل را به عنوان پیوست به spam@docusign. com ارسال کنید.
ایمیل های ناخواسته یا یادآوری های بیش از حد
اگر ایمیل های Docusign ناخواسته را دریافت می کنید ، آنها را با استفاده از انتخاب دلیل مناسب در فرم سوءاستفاده گزارش شده در شکل 2 گزارش دهید.
نحوه گزارش
اگر یک اعلان نامه الکترونیکی پاکت نامه را از DocUsign دریافت کرده اید ، می توانید فعالیت را با استفاده از گزارش این لینک ایمیل موجود در زیر دریافت این بخش ایمیل در پایین ایمیل گزارش دهید (شکل 1).
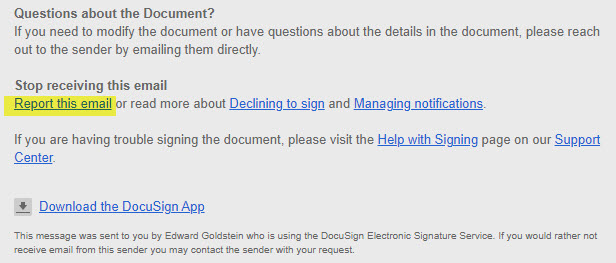
با کلیک بر روی پیوند ، شما را به فرم سوءاستفاده ما می برد که در آن می توانید انواع مختلفی از سوءاستفاده ها ، از جمله کلاهبرداری و فعالیت غیرقانونی را گزارش کنید.
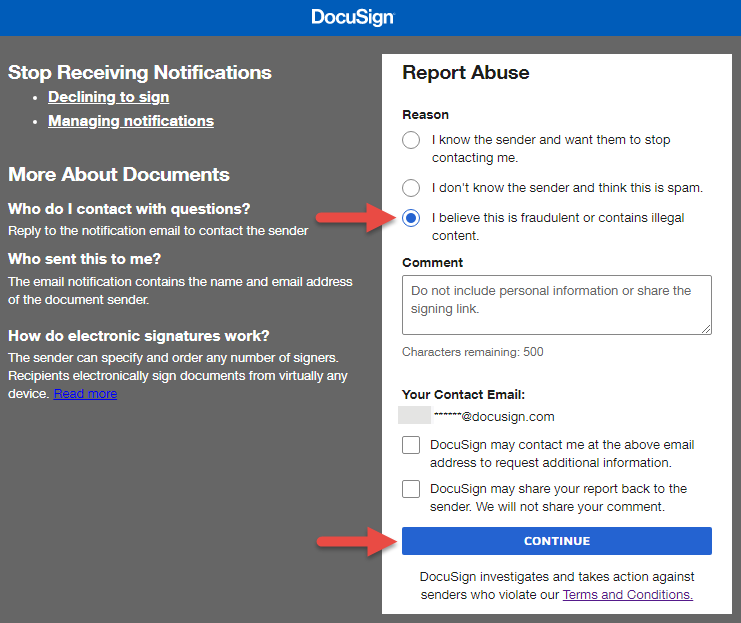
با انتخاب دلیل "من معتقدم که این کلاهبرداری است یا حاوی محتوای غیرقانونی است."از گزارش سوءاستفاده (شکل 2) فرم شما را به پورتال Docusign (شکل 3) می برد تا گزارش را بصورت آنلاین ارائه دهید. این پورتال به شاکیان اجازه می دهد تا جزئیات مهم مورد نیاز DocUsign را برای تحقیق و اقدامات مناسب ارائه دهند. همچنین می توان به پورتال به طور مستقیم در https://docusign. i-sight. com/portal (شکل 4) دسترسی پیدا کرد.
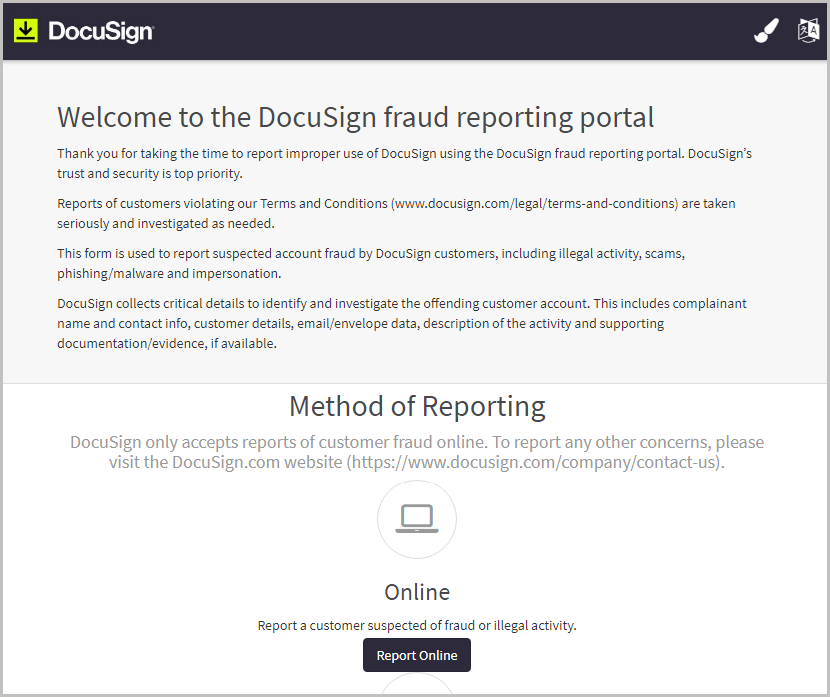
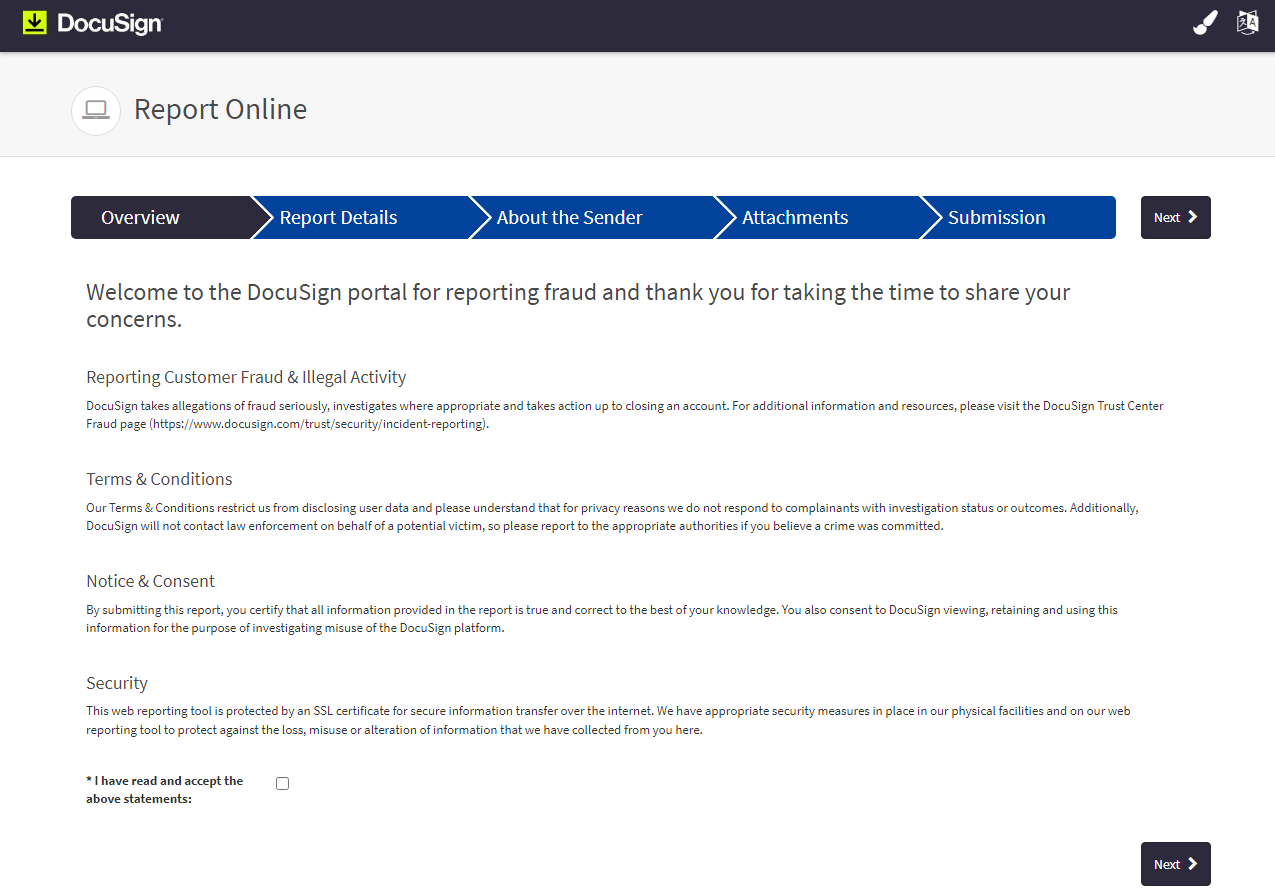
لطفاً توجه داشته باشید که DocUsign حتی اگر توسط مشتری یا گیرنده/شاکی مجاز باشد ، به محتوای پاکت دسترسی ندارد. حمایت از شواهد اغلب برای ارزیابی شدت تخلف لازم است و جزئیات ادعای ارائه شده را بیشتر اثبات می کند.
چه اطلاعاتی جمع آوری شده و چرا
DocUsign جزئیات مهم در مورد فعالیت را برای بررسی مؤثر و کاهش کلاهبرداری در سکوی ما جمع آوری می کند. این اطلاعات به شناسایی دارنده حساب ، فعالیت پاکت مربوطه کمک می کند و به عنوان شواهدی در مورد هرگونه اقدامات لازم ، مانند بستن یک حساب متخلف ، کمک می کند.
آنچه ما درخواست می کنیم:
- نام کامل و اطلاعات تماس شما
- شناسه پاکت نامه یا کد امنیتی
- اسناد پشتیبانی (پیوست ها ، تصاویر ، فرم ها و غیره)
- نام مشتری/فرستنده (تجارت/فرد) و آدرس ایمیل
- هر شناسه مشتری/فرستنده شناخته شده دیگر (به عنوان مثال آدرس فیزیکی ، شماره تلفن و غیره)
- توضیحات کامل از آنچه اتفاق افتاده است
- سایر اطلاعات مربوطه
روندها ، تاکتیک ها ، فعالیت ها و مضامین
روندها و تاکتیک هایی که باید مراقب باشید:
- خیلی خوب است که قیمت ها یا پیشنهادات واقعی داشته باشید
- اجاره یا فروش غیب سایت
- پشتیبانی فنی (پاپ آپ) یا تجدید اشتراک مدعی ادعای وابستگی به یک شرکت مشهور
- پیشنهاد وام یا کمک بدهی که نیاز به هزینه های مقدماتی دارد
- حس فوریت ، آزار و اذیت یا تاکتیک های تهدیدآمیز
- پیشنهادات شغلی از مشاغل با اطلاعات کمی و بدون اطلاعات عمومی
- فرصت های اهرم اقتصادی یا سختی (به عنوان مثال همه گیر ، سرمایه گذاری)
نسبت به انواع فعالیت ها و مضامین زیر محتاط باشید:
- جعل هویت یک فرد ، تجارت ، موسسه مالی ، دولت یا سازمان دیگر
- استثمار بزرگان
- ادعاهای وابستگی کاذب
- درخواست نادرست از اطلاعات شناسایی شخصی (PII). نمونه هایی از PII عبارتند از:
- SSN یا شماره شناسایی ملی دیگر
- تاریخ تولد
- شماره حساب بانکی
- شماره کارت اعتباری
- شماره تلفن
- شماره سوابق پزشکی
گزارش پیگیری
نحوه ارائه اطلاعات بیشتر
برای ارائه اطلاعات بیشتر برای شکایت که قبلاً ثبت شده است ، لطفاً برای تکمیل گزارش پیگیری به پورتال (https://docusign. i-sight. com/portal) برگردید. برای اطمینان از ارتباط اطلاعات جدید با گزارش اصلی ، لطفاً شماره مرجع را که در ابتدا به شما ارائه شده است ، داشته باشید.
وضعیت تحقیق و به روزرسانی ها
شرایط و ضوابط ما ما را از افشای داده های کاربر محدود می کند. این بدان معناست که ما به شاکیان با وضعیت تحقیق یا نتایج پاسخ نمی دهیم.
گزارش تقلید از docusign
مشتریان ما اولین خط دفاع در برابر تهدیدهای امنیت سایبری هستند. تشخیص مسائل مربوط به امنیت سایبری به سرعت احتمال عواقب منفی را کاهش می دهد. اطلاعات زیر نحوه تشخیص تهدیدهای امنیتی سایبری از طریق تقلید (همچنین به نام کلاهبرداری) را توضیح می دهد و آنها را به تیم امنیت اطلاعات DocUsign برای تحقیقات گزارش می دهد.
کانال های گزارش دهنده تهدید اختصاصی
DocUsign کانال های گزارشگری اختصاصی را بر اساس نوع تهدید اختصاص داده است:
- ایمیل ها و وب سایت های تقلید با مضمون DocUsign: اگر فکر می کنید یک ایمیل کلاهبرداری دریافت کرده اید که قصد دارد از Docusign آمده باشد ، کل ایمیل را به عنوان پیوست به spam@docusign. com ارسال کرده و بلافاصله آن را حذف کنید. اگر تقلید وب سایت از DocUsign را شناسایی کردید ، لطفاً URL را در یک ایمیل به spam@docusign. com برای تحقیقات کپی و چسبانده اید.
- سایر حوادث امنیتی و تهدیدات با مضمون Docusign برای تحقیقات: تهدیدهای جدید امنیت سایبری به طور مرتب اتفاق می افتد. برای حمایت از امنیت اطلاعات و اطلاعات تهدید DocUsign ، گزارش حوادث امنیتی و تهدیدهای سکوی Docusign را به امنیت@docusign. com گزارش دهید.
دستورالعمل شناسایی ایمیل های تقلید و وب سایت ها
اگر فرستنده یک پاکت نامه Docusign را تشخیص نمی دهید و از اصالت ایمیل مطمئن نیستید ، به دنبال کد امنیتی منحصر به فرد موجود در تمام پاکت های Docusign در پایین ایمیل اعلان باشید. اگر این کد را نمی بینید ، روی هیچ پیوندی کلیک نکنید و یا پیوست ها را باز کنید. برای کسب اطلاعات بیشتر ، کاغذ سفید مبارزه با فیشینگ ما را مرور کنید.
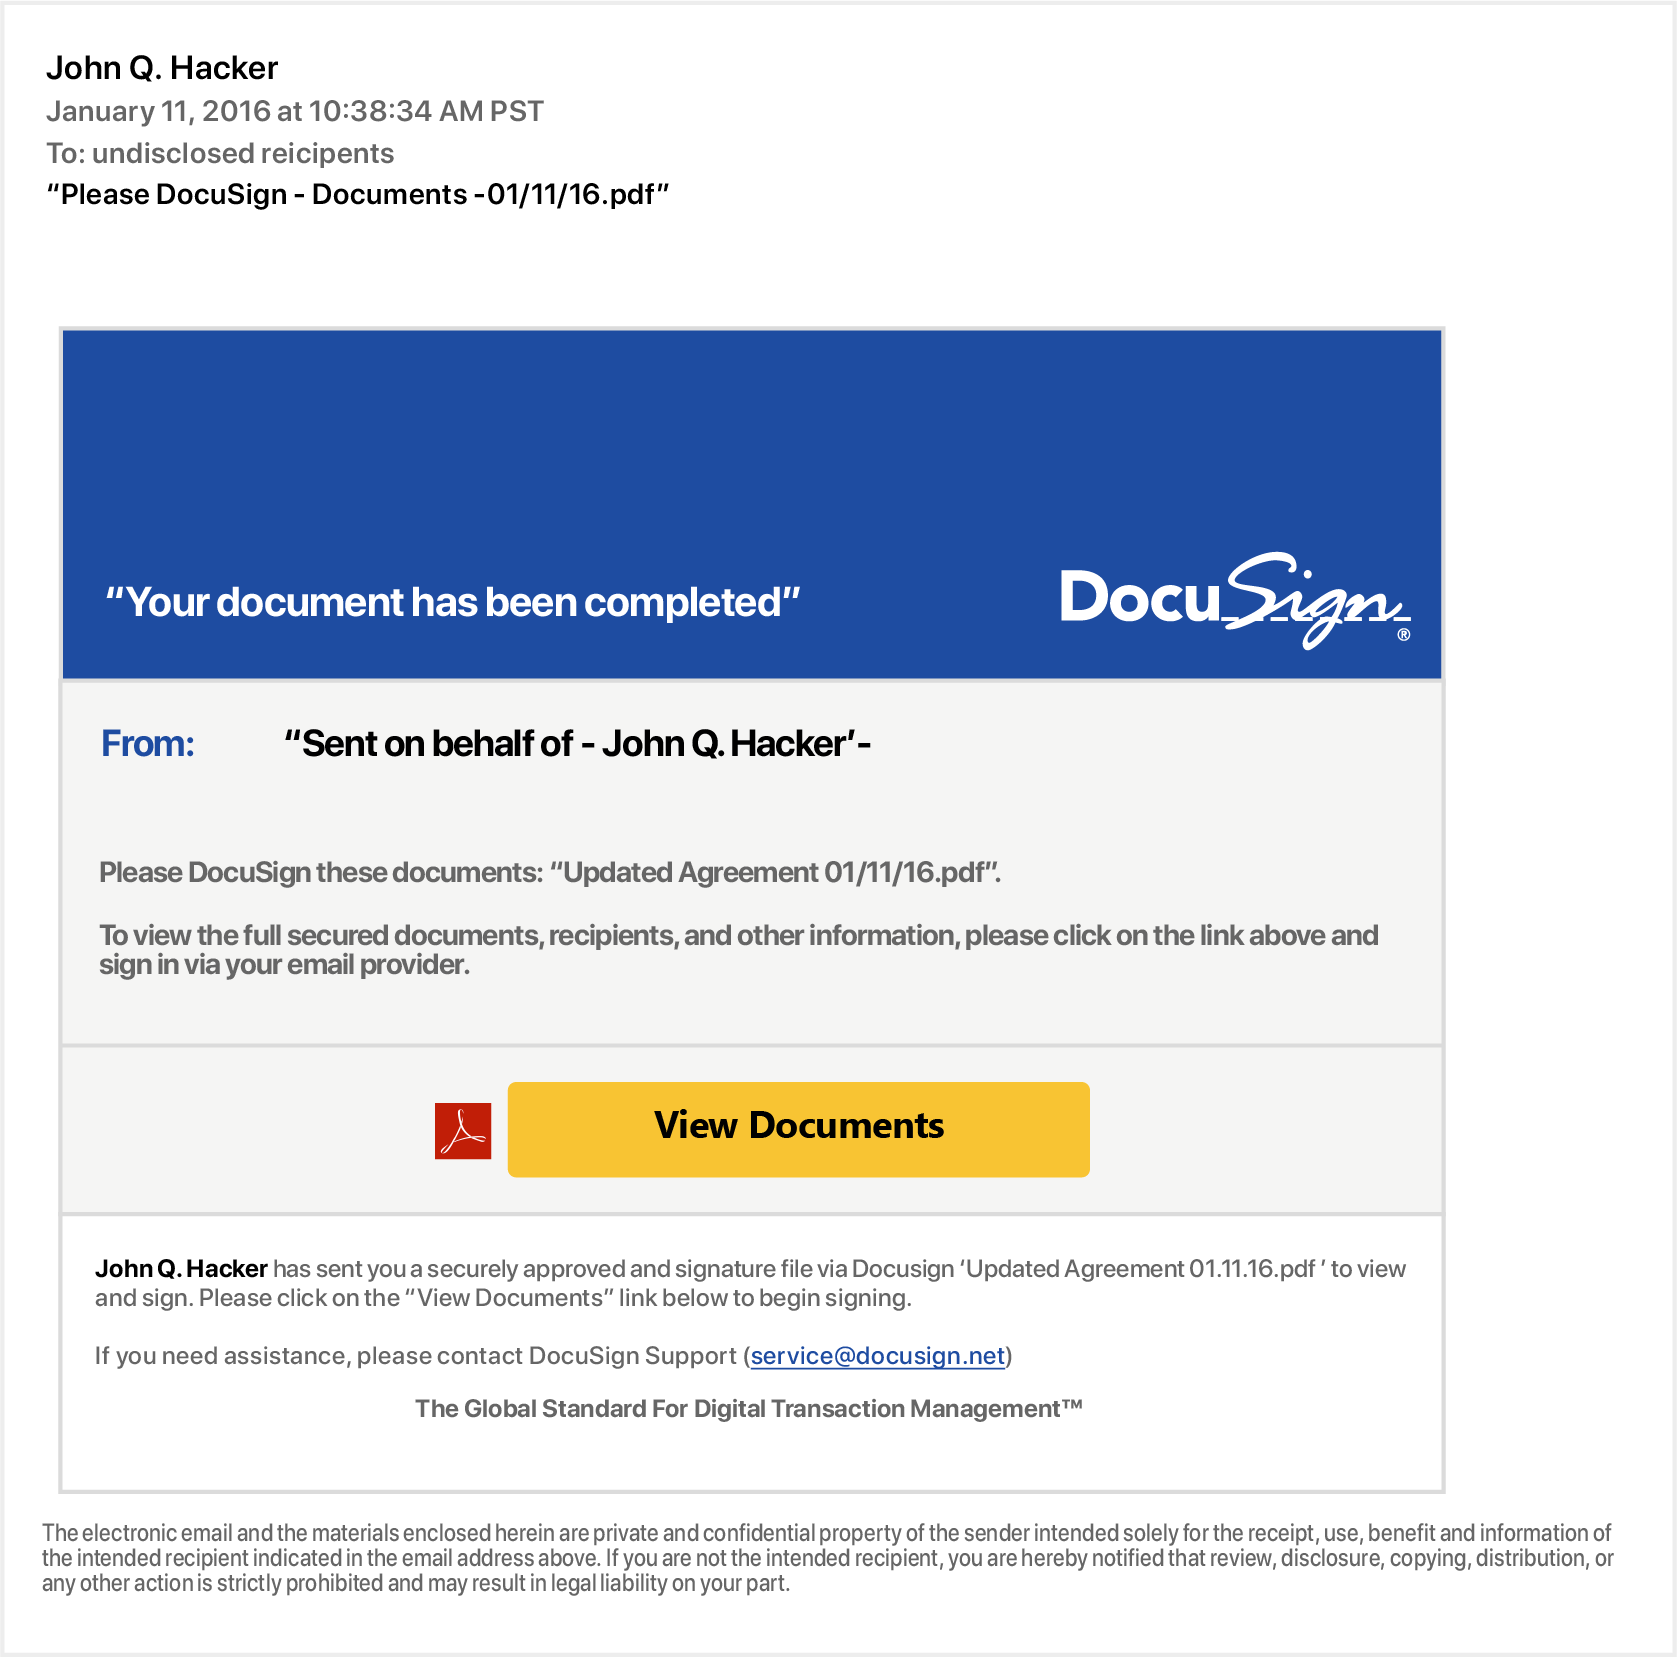
عنوان تصویر: نمونه ای از تقلید از مارک Docusign که در تلاش های فیشینگ استفاده می شود
علائم ایمیل و وب سایت های تقلید
- پیوندهای تقلید با دسترسی مستقیم به اسناد خود از https://www. docusign. com با استفاده از کد امنیتی منحصر به فرد موجود در پایین ایمیل اعلان Docusign ، از پیوندهای تقلید خودداری کنید. همیشه بررسی کنید که پیوند قبل از کلیک با شناور ماوس خود روی پیوند برای بررسی URL ، در کجا می رود (باید در docusign. com یا docusign. net میزبانی شود). پیوند تقلید خطرناک است و می تواند:
- شما را به یک وب سایت تقلید هدایت کنید که سعی در جمع آوری داده های شخصی شما دارد
- جاسوسی را نصب کنید (که می تواند یک هکر را قادر به نظارت بر اقدامات شما و سرقت اعتبار ورود به سیستم) بر روی سیستم شما کند
- باعث می شود ویروسی که می تواند رایانه شما را غیرفعال کند بارگیری کنید
- ایمیل های تقلید آدرس ایمیل ارسال کننده تقلید ممکن است شامل یک آدرس ایمیل جعلی در قسمت "از" باشد که به راحتی تغییر می کند. اگر فرستنده یا انتظار یک پاکت نامه Docusign را تشخیص نداده اید ، برای تأیید صحت آن با فرستنده تماس بگیرید.
- پیوست های DocUsigns ایمیل هایی که از شما درخواست می کنند سندی را امضا کنید که هرگز حاوی پیوست ها نیست. آنها را در ایمیلی که درخواست امضای خود را باز کرده یا روی آنها کلیک نکنید. ایمیل های Docusign فقط حاوی پیوست های PDF اسناد تکمیل شده پس از امضای همه طرفین این سند هستند. حتی در این صورت ، برای اطمینان از این که یک فایل PDF معتبر است ، به پیوست توجه زیادی کنید. DocUsign هرگز پرونده های ZIP یا اجرایی را ضمیمه نمی کند.
- سلام و احوالپرسی های عمومی بسیاری از ایمیل های تقلید با یک تبریک عمومی مانند "مشتری عزیز Docusign" آغاز می شود. اگر نام خود را در سلام و احوالپرسی نمی بینید ، مشکوک باشید و روی هر لینک یا پیوست کلیک نکنید. در مقابل ، از ایمیل های بسیار شخصی نیز آگاه باشید ، به خصوص اگر فرستنده را نمی شناسید یا انتظار ارتباط را ندارید.
- حس فوریت فوریت بسیاری از ایمیل های تقلید سعی می کنند اگر شما به روزرسانی های فوری ارائه ندهید ، شما را با این تهدید که حساب شما در معرض خطر است ، فریب دهند. همانطور که به DocUsign مربوط می شود ، آنها ممکن است ادعا کنند که معاملات غیرمجاز در حساب شما و ضرورت آن اتفاق افتاده است که اطلاعات حساب خود را بلافاصله به روز کنید.
- ایمیلهایی که به نظر می رسد وب سایت هایی هستند ، برخی از ایمیل های تقلید ساخته شده اند تا مانند DocUsign یا وب سایت های دیگر به نظر برسند تا شما را به اطلاعات شخصی وارد کنند. DocUsign هرگز از طریق ایمیل از شما اطلاعات شخصی مانند اعتبار ورود به سیستم درخواست نمی کند.
- URL های فریبنده فقط به این دلیل که آدرس خوب به نظر می رسد ، فرض نکنید که در یک سایت قانونی هستید. برای نشانه هایی که ممکن است در یک سایت فیشینگ قرار داشته باشید ، در نوار URL مرورگر خود جستجو کنید:
- غالباً آدرس یک سایت فیشینگ کمی از همتای مشروع خود منحرف می شود: به عنوان مثال ، ممکن است به جای docusign. com docusing. com بگوید
- مرورگر شما می تواند انواع خاصی از سایت های مخرب را تشخیص دهد - همیشه به هشدارهای آن توجه می کند ، به خصوص وقتی به شما اطلاع می دهد که به یک سایت یا گواهینامه نمی توان اعتماد کرد
- غلط املایی و گرامر بد در حالی که هیچ کس کامل نیست ، ایمیل های تقلید اغلب با دستور زبان و سوء استفاده های بد از بین می روند. خطاها می توانند عمدی باشند. چنین اشتباهاتی به کلاهبرداران کمک می کند تا از فیلترهای اسپم خودداری کنند.
- سایت های ناامن اصطلاح "https" همیشه باید قبل از هر وب سایتی که درخواست اطلاعات شخصی می کند ، باشد.("S" مخفف امن است.) اگر "HTTPS" را نمی بینید ، در یک جلسه وب امن نیستید و نباید اطلاعات شخصی را وارد کنید. آدرس صفحه ورود به سیستم مشروع همیشه با "https: //" شروع می شود.
- جعبه های پاپ آپ DocUsign هرگز از یک جعبه پاپ آپ در یک ایمیل استفاده نمی کنند ، زیرا آنها امن نیستند.
هشدارهای خاص تقلب
منابع اضافی
مد
- حوادث امنیتی
- چگونه می توان از کلاهبرداری فیشینگ جلوگیری کرد
- دستورالعمل های اجرای قانون
- حریم خصوصی
گزارش جنایات
Docusign به نمایندگی از یک قربانی بالقوه با اجرای قانون تماس نخواهد گرفت. اگر فکر می کنید یک جرم مرتکب شده است ، آن را به مقامات مناسب گزارش دهید. پیوندهای زیر را برای برخی از سازمان های بزرگتر دولتی که باید علاوه بر اجرای قانون محلی (شهر/ایالت/استان) به آنها گزارش دهید ، مرور کنید. اگر مطمئن نیستید ، برای راهنمایی های بیشتر با مقامات محلی خود تماس بگیرید.
ایالات متحده (ایالات متحده)
کلاهبرداری اینترنتی یا جرم سایبری (از جمله کلاهبرداری و فیشینگ)
کلاهبرداری ، مشاغل کلاهبرداری یا تماس های ناخواسته
سرقت هویت (برای اطلاعات بیشتر به صفحه وب سرقت هویت مراجعه کنید)
کلاهبرداری و جنایات سایبری
کلاهبرداری های مالی مالی (شرکت یا فرد غیرمجاز)

ما را در سایت بازار فارکس دنبال می کنید
برچسب :
نویسنده : زکریا هاشمی
بازدید : <-PostHit->
خبرنامه
